Editor’s Note
XピックアップAnthropic Cyber Mission始動、OT防御とOSS走査に二つの実務経路
Anthropicは10月8日、重要インフラとオープンソースソフトウェア(OSS)の防御を支援する「Anthropic Cyber Mission」を正式発表した。単一の新モデルではない。現場の専門家と組むCritical Infrastructure Defense Program(CIDP)と、保守者へ脆弱性候補を速く届けるOSS Scannerという、性格の異なる二つの実務経路を始める。
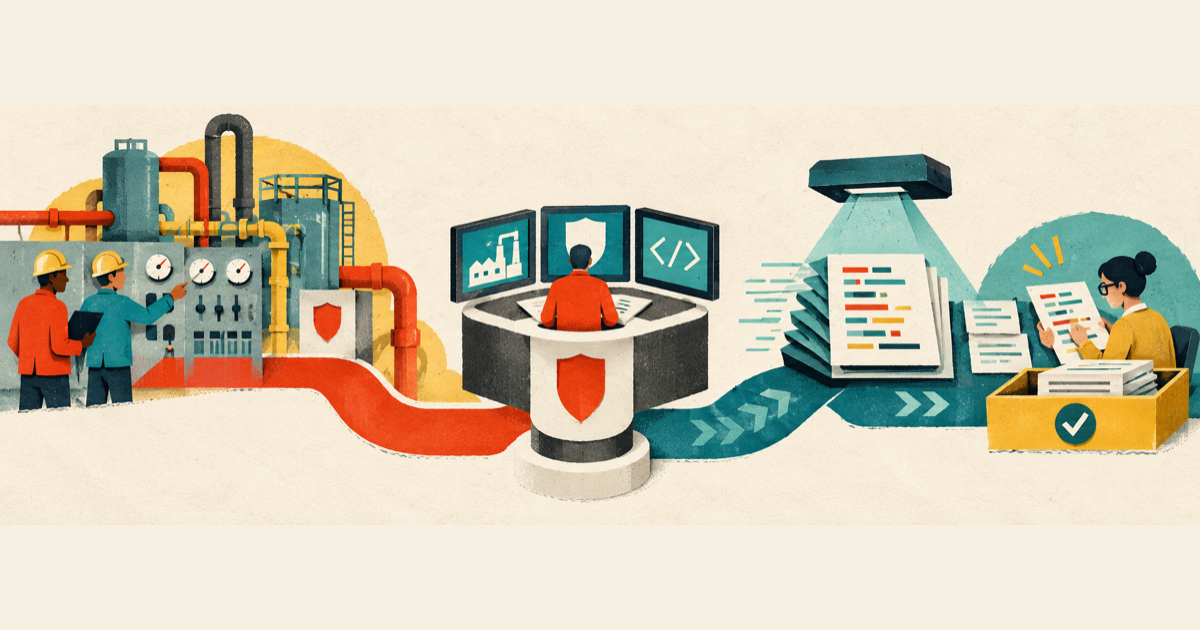
CIDPは、OT現場で学ぶ小規模な初期展開
Anthropicの発表によると、CIDPは運用技術(OT)の防御者へClaude、現地エンジニア、脅威研究を提供する。ただし一般向けの完成製品ではなく、まず信頼できるセキュリティ事業者の小規模な集団と、有効で実用的な方法を探る段階だ。一部パートナーとは脆弱性修正をすでに進めているという。
Dragosも参加を公表した。工場などでは、稼働中の設備を簡単に止めたり更新したりできず、変更自体が物理的な障害につながり得る。AnthropicもAIだけでは解けない領域が多く、成果には年単位を要すると説明している。使うClaudeのモデル、導入形態、データ保護条件、料金は公開されていないため、現時点では広く申し込めるサービスと見るべきではない。
OSS Scannerは速い。その分、確認は保守者へ
従来のProject Glasswingや協調的脆弱性開示(CVD)では、人間が候補を選別・検証してから非公開で報告していた。新しいOSS Scannerは、モデルが作った報告を人間の事前レビューなしで送る任意参加型の高速経路だ。人による検証が必要な案件には、従来のCVDも続ける。
参加できるのは対象プロジェクトのコア保守者だ。登録案内と公開リポジトリでは、公式リポジトリからPRを出し、リポジトリURL、公開可能な連絡先、依存関係ごとビルドできるDockerfileを用意する。構築後の監査エージェントは、インターネット接続を切った環境で動く。
ここで速度の代償もはっきりしている。報告には誤り、無効な指摘、重大度の過大評価、固有の脅威モデルの読み違いが含まれ得る。高・重大度の報告を自分たちで検証し、修正判断できる体制があるプロジェクト向けで、修正の妥当性まで保証するサービスではない。重要OSSの費用はAnthropicが負担し、実験的な走査も使うため、企業向け商用製品Claude Securityとも別物だ。
二つの施策に共通するのは「AIへ任せ切る」設計ではない点だ。CIDPは現場知識を持つ事業者との協働を厚くし、OSS Scannerは通知までを速めて、その後の判断を保守者へ渡す。AIでサイバー防御という大見出しより、どこに人を残し、誰が検証責任を持つかまで分けたことが今回の実質だ。
参考資料
- Introducing the Anthropic Cyber Mission
- Launching an opt-in vulnerability-finding service for open-source software
- OSS Scanner
- anthropics/oss-scanner
- Dragos Joins Anthropic’s Critical Infrastructure Defense Program