Editor’s Note
XピックアップCodex Security Cloud、Daybreak Blueを標準付属へ GitHub継続監視の条件
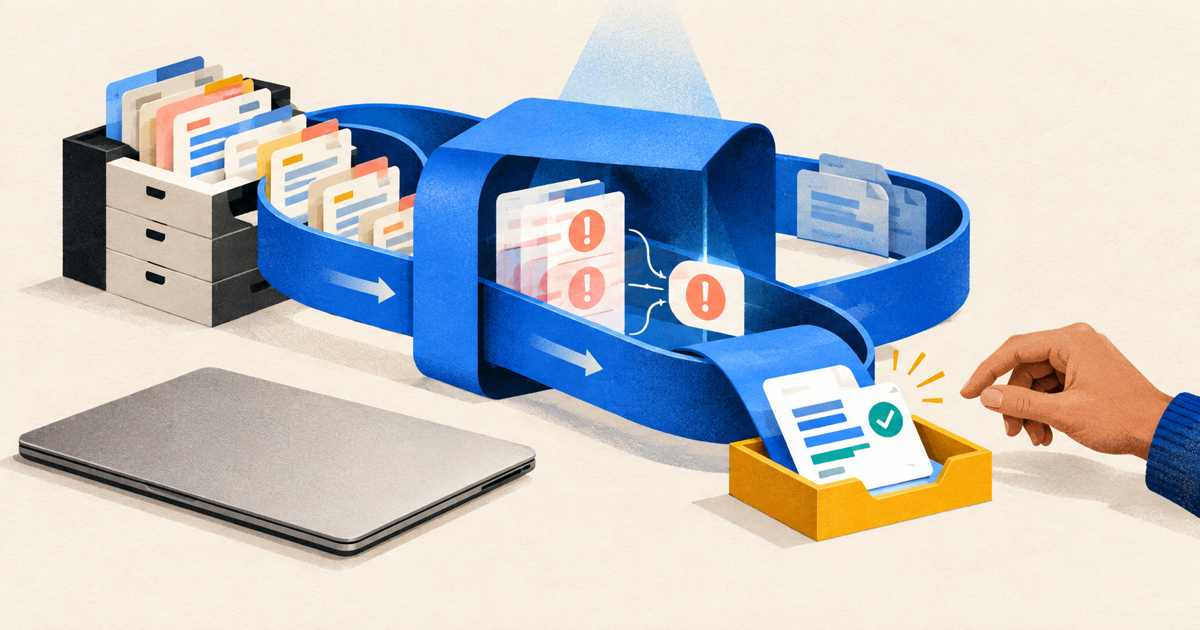
OpenAIは日本時間9月30日未明、Codex Security Cloudの大幅更新で、防御用途向けモデルへのアクセスプログラム「Daybreak Blue」を標準で含めるとXで予告した。接続したGitHubリポジトリ全体を調べ、その後のコミットも継続確認し、重複をまとめたうえで修正案を人間のレビューへ回す。PCを閉じていても動く点が、ローカルのセキュリティーツールとの大きな違いだ。
GitHubをつないで、継続監視へ
9月30日に確認した公式ヘルプによると、対象はChatGPT Enterprise、Edu、Business、Proのアカウント。GitHubリポジトリを接続して有効化し、全体スキャンかコミットスキャンを選ぶ。初回はコードだけでなく履歴も調査し、脅威モデルを作成する。Daybreakの技術紹介では、大規模リポジトリのスキャンに数時間かかる場合があるとしている。
ここは公開版との切り分けが大切だ。GitHubで公開されている@openai/codex-securityは、ローカルやCIに組み込むCLI/TypeScript SDK。今回のCloudは、接続済みリポジトリをOpenAI側で管理し、継続監視するサービスで、同じ製品形態ではない。
Daybreak Blueはモデル名ではない
Daybreak Blueは、Codex Security Cloudそのものでも単一の「サイバー専用モデル」でもない。OpenAIの説明では、防御用途向けに調整された汎用モデルへのアクセスプログラムとされ、高度な侵入試験やエクスプロイト検証に向けた専用モデルはDaybreak Red側に分けられている。
基盤モデルも固定名で捉えないほうがよい。8月の発表はBlueの例にGPT-5.6 Solを挙げる一方、現在のAPI文書はGPT-6 Solと更新追随型エイリアスを案内している。Cloud更新が実際にどのモデルを選ぶかは明記されておらず、特定モデルのリリースという話ではない。
「標準付属」の範囲と運用条件
Cloudに含まれるBlueアクセスは、公式ヘルプが示すとおりCloud内だけで有効だ。APIやほかのCodex Security製品の利用権まで付くわけではなく、APIの利用には別途、組織承認とプロジェクト設定が要る。生成された修正も自動適用されず、通常の開発フローで人間が確認する必要がある。
同じヘルプによると、Cloudは研究プレビューで、利用はトークン課金。既存顧客は有料利用へのオプトインが必要で、残高がなければスキャンは停止する。つまり、常時監視の手軽さは増しても、レビュー担当者と予算管理まで無人になるわけではない。
なお、公式ヘルプにはBlueアクセスがCloudに含まれるとすでに記載されている一方、X投稿は未来形で、全対象アカウントへの展開完了日や対応バージョンは示していない。現時点では「全員に実装済み」とまでは言い切れない。
参考資料
- OpenAI Help:Codex Security
- OpenAI Developers:Scaling cyber defenders with Daybreak
- OpenAI:Expanding Daybreak as the Cyber Defense Window Narrows
- OpenAI API:Use Daybreak in the Responses API
- GitHub:openai/codex-security README